

Ausblick und Status Quo in puncto „Safer Internet"
Wir haben den Welttag zum Anlass genommen und uns mit den zwei CIS Experten Klaus Veselko, Geschäftsführer der CIS, und Robert Jamnik, Head of Audit Services, Lead Auditor ISO 20000, ISO 27001 und NISV-Überprüfungen, unterhalten. Thema war u. a. die „andere Seite der Medaille" – jene der Sicherheitsstrategien von Unternehmen – und wie Standards helfen können, die Cyberwelt noch „safer" zu gestalten.
Erst Anfang des Jahres wurde die „Österreichische Strategie für Cybersicherheit 2021 (ÖCSC)" veröffentlicht. Darin werden sowohl Potenziale als auch Herausforderungen der rasant voranschreitenden Digitalisierung skizziert. Herr Veselko, können Sie uns die Ergebnisse vielleicht in Ihren Worten zusammenfassen?
Klaus Veselko: Die ÖCSC wird seit 2013 jährlich veröffentlicht und hat einerseits das Ziel, die generelle Sicherheit im Cyberraum zu erhöhen sowie andererseits auch das nötige Bewusstsein für Cybersecurity zu schaffen. Gerade in der Pandemie hat es eine erheblich gestiegene Zahl von Cyberattacken gegeben, die die Notwendigkeit von Sicherheitsmaßnahmen deutlich gezeigt haben.
Letztendlich bringt eine umfassende Cybersicherheit viele Chancen mit sich – sowohl aus gesellschaftlicher als auch wirtschaftlicher Perspektive, wie etwa der zusätzliche Wettbewerbsvorteil, das Aushängeschild nach außen, Vertrauen der Geschäftspartner sowie eine stabile Geschäftstätigkeit trotz Cyberattacken u.v.m.
Es werden auch unterschiedliche Arten von Herausforderungen postuliert, wobei für uns als Zertifizierungsorganisation – mit besonderem Augenmerk auf die Informationssicherheit der Unternehmen – besonders jene „Herausforderungen, die das Ergebnis von falscher Nutzung der IT sind" interessant sind. Denn letztendlich können fehlende Benutzerkenntnisse oder mangelndes Sicherheitsbewusstsein von Mitarbeitenden Tür und Tor für mögliche Risiken und Angriffe öffnen. Dem kann man auf unterschiedliche Art und Weise entgegenwirken: z. B. in Form von Bewusstseinsschaffung und ausreichend Wissensvermittlung durch Aus- und Weiterbildungen oder etwa durch systematisches Managen von Prozessen oder durch stetige Verbesserungen. Denn in den allermeisten Fällen kommt es zu Sicherheitsvorfällen durch Unwissenheit oder Unachtsamkeit – und nur in Ausnahmefällen durch Vorsatz.
Was heißt das nun konkret für Unternehmen? Wie tragfähig ist die Österreichische Strategie letztendlich wirklich?
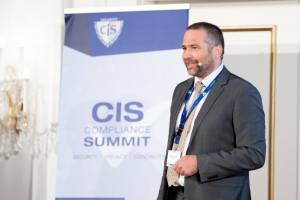
Robert Jamnik: In der ÖCSC werden einige Leitlinien für Unternehmen vorgestellt, darunter das Entwickeln eines ausgeprägten Sicherheitsgedanken, Transparenz bei der Umsetzung von Cybersicherheitsmaßnahmen und auch der risikobasierte Ansatz. Letzteres ist auch in den gängigen Managementstandards, wie etwa ISO 27001 für Informationssicherheit oder ISO 27701 für Datenschutz, verankert und unterstützt die Unternehmen dabei, etwaige Risiken zu identifizieren und mögliche Gegenmaßnahmen daraus abzuleiten.
Es ist wichtig, auch die Lieferkette unter die Lupe zu nehmen, denn das beste Sicherheitssystem nutzt nichts, wenn Partner und Stakeholder den Umgang mit Daten und Informationssicherheit wesentlich lockerer sehen. Genauso ist auch die zuvor schon angesprochene Sensibilisierung von Mitarbeitenden dahingehend wichtig.
Wie unterstützen Normen, Labels oder Richtlinien, z. B. die Richtlinie zur Netz- und Informationssystemsicherheit für Betreiber wesentlicher Dienste?
Robert Jamnik: Normen bzw. Managementsysteme, wie etwa Informationssicherheitsmanagementsysteme, bilden sozusagen den Rahmen, in dem sich Unternehmen sicher bewegen können – zertifizierte Systeme sind also ein objektiver Nachweis und Aushängeschild für Kunden und weitere Stakeholder, dass gewisse Prozesse bestimmten Sicherheitskriterien und Maßnahmen folgen.
Normen, die bei uns verstärkt gefragt sind, sind da etwa die ISO 27001, ISO 27701 und ISO 22301 – letztere ist unter anderem sozusagen darauf ausgerichtet, bei möglichen Angriffen oder „Stillständen" von Betrieben und Unternehmen, den Schaden möglichst gering zu halten bzw. mittels Notfallplänen im Voraus schon abzuschwächen.
Ist ein Blick in die Zukunft möglich? Wie wird sich das Bewusstsein für Cybersicherheit in Österreich weiterentwickeln? Lassen sich schon neue Trends erkennen?
Klaus Veselko: Ein wesentlicher Trend ist seit einigen Jahren klar erkennbar: Sämtliche Prozesse werden zunehmend komplexer und vernetzter – die digitale Durchdringung diverser Abläufe schreitet rasant voran, sodass es für Unternehmen immer wichtiger wird, eine ganzheitliche Betrachtung von unternehmensweiter Informationssicherheit anzuvisieren.
Robert Jamnik: Mit einer weiteren Zunahme von Ransomware-Attacken – also Cyberangriffe mit Lösegeldforderungen – und deren Professionalisierung müssen wir auch rechnen. Bereits in den letzten Jahren gab es sehr viel mehr Fälle, bei denen dann im Falle der Verweigerung vertrauliche Daten im Internet veröffentlicht wurden. Hier gilt: die beste Investition ist die in die jeweiligen Mitarbeitenden – es kann zwar durchaus passieren, dass sie für Angriffe mit-verantwortlich sind, letztendlich decken sie aber auch genauso häufig Sicherheitslücken auf. Eine entsprechende Schulung von Personal ist also das A und O.
Klaus Veselko: Die steigende Bedeutung der Security und die drastische Zunahme an Cyberattacken war auch ein Mitgrund, wieso wir heuer erstmals die Auszeichnung zum „CISO of the Year" vergeben (Anm. d. Red.: Chief Information Security Officer). Wir möchten jene Personen würdigen und auf die Bühne holen, die sich tagein, tagaus mit den Sicherheitsaspekten von Unternehmen beschäftigen und die Verantwortung dafür tragen, dass trotz aller Bedrohungen ein kontinuierlicher Betrieb des Unternehmens gewährleistet wird.
Last but not least: was bedeutet denn „Safer Internet" für Sie persönlich? Und welchen Beitrag können einzelne Personen für mehr Sicherheit im Internet leisten?
Klaus Veselko: Für mich als Führungskraft bedeutet das eine entsprechende Kultur der Security im Allgemeinen „vorzuleben" und als Person und auch durch Bewusstseinsbildung im gesamten Unternehmen zu verinnerlichen. Das bedeutet auch, dass eine abgeschlossene Cyber Risiko Versicherung ein funktionierendes und wirksames ISMS in einer Organisation mit vielen involvierten Menschen nicht ersetzen kann.
Robert Jamnik: Für mich heißt „Safer Internet" im Besonderen, dass sich Einzelpersonen immer über die Schritte, die sie setzen können, bewusst sind. Das betrifft vor allem die Mitarbeiter, die bei jedem empfangenen E-Mail und jedem angenommenen Telefongespräch die Ersten sind, bei denen die Informationssicherheit geschützt wird – oder eben auch nicht.
Weiterführender Link: https://www.cis-cert.com/news/ausblick-und-status-quo-in-puncto-safer-internet/
About the author
By accepting you will be accessing a service provided by a third-party external to https://www.report.at/
Firmen | News
Populär
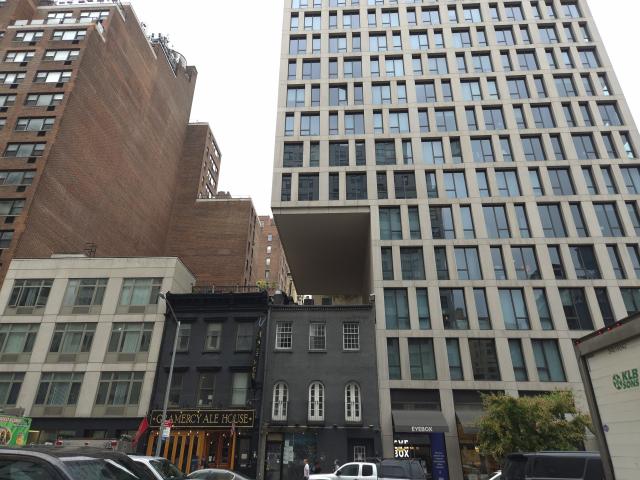
Haus über Haus: Wie New York mit Luftrechten baut
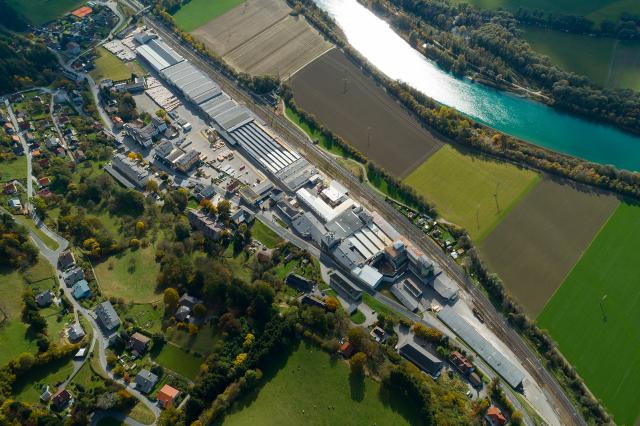
Knauf investiert 30 Millionen Euro in Recyclinganlage
Langstrecke unter Strom
Homo Strolzus
Studierende tauchten in Chinas Tech-Welt ein
Umfrage: Wie gut sind Unternehmen auch kommunikativ auf NIS2 vorbereitet?
Neue Blog Beiträge
Office & TalkView all
- COM_CONTENT_ARTICLE_INFO
- Officetalk

Office Report 2026/27: 102 Millionen Euro Miete für Büros, die niemand braucht
- Gerhard Popp
- 21.Okt..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk

Resiliente Gemeinden: Wenn das Geld fehlt, zählt das Modell
- Gerhard Popp
- 16.Okt..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk

Input Conference 2026: Kreislaufwirtschaft am Bau hakt an den Daten
- Gerhard Popp
- 16.Okt..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Österreichs größtes Berufsschulgebäude wird mit CO2-reduzierten Beton errichtet
- Gerhard Popp
- 08.Okt..2026
Leben & StilView all
- COM_CONTENT_ARTICLE_INFO
- Köpfe

Martin Resel wechselt zu Swisscom
- Redaktion
- 20.Okt..2026
- COM_CONTENT_ARTICLE_INFO
- Köpfe

Neuer Cybersecurity-Chef bei Atos
- Redaktion
- 19.Okt..2026
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil

Satire: Unfrei aufgegeben
- Rainer Sigl
- 18.Okt..2026
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
Phil Gutes auch für die Kultur
- Rhea Krčmářová
- 06.Okt..2026
Produkte & ProjekteView all
- COM_CONTENT_ARTICLE_INFO
- Projekte

Gemeinsam auf digitaler Schiene: ÖBB erneuert SAP-Systeme
- Redaktion
- 21.Okt..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
152-Millionen-Auftrag für Klinik Favoriten
- Redaktion
- 15.Okt..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
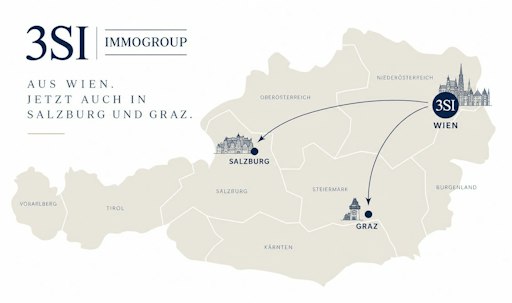
3SI erweitert den Radius
- Redaktion
- 29.Sep..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Knauf investiert 30 Millionen Euro in Recyclinganlage
- Redaktion
- 21.Sep..2026