

- Details
- Tech-News
Sieben Millionen Angriffe innerhalb von vier Wochen
Eine Untersuchung des Sicherheitsexperten Barracuda zeigt detailliert, wie Angreifer den Prozess der Device-Code-Authentifizierung ausnutzen, um dauerhaften und autorisierten Zugriff auf Dienste wie Microsoft 365 und Entra ID zu erlangen. Darauf basierende Angriffe nehmen stark zu, da Device-Code-Phishing durch Phishing-as-a-Service-Tools wie das kürzlich gemeldete EvilTokens-Kit zunehmend professionalisiert wird. Barracuda hat in den vergangenen vier Wochen sieben Millionen Phishing-Angriffe mithilfe von Geräte-Codes identifiziert.
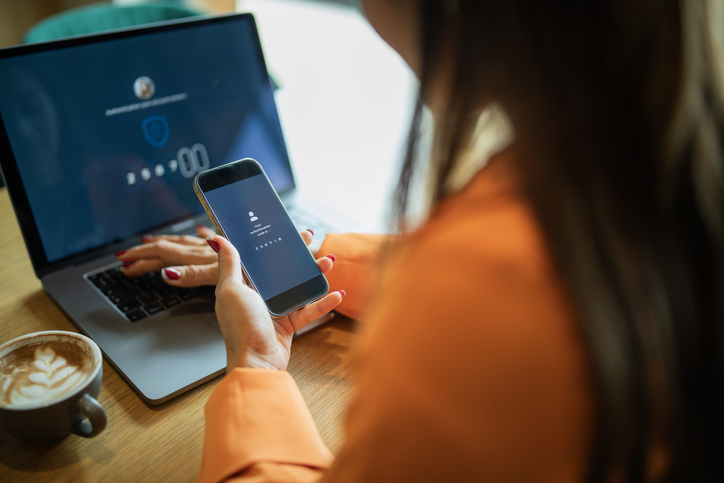
Device-Code-Authentifizierung ermöglicht es Nutzern, sich auf einem Endgerät anzumelden, indem sie einen kurzen Code auf einem anderen, vertrauenswürdigen Gerät eingeben. Die Methode wird häufig für Endgeräte mit eingeschränkten Schnittstellen verwendet, beispielsweise Fernseher, Drucker oder Tools mit Befehlszeilenschnittstelle (CLI). Beim Device-Code-Phishing verleiten Angreifer Nutzer dazu, einen legitimen Authentifizierungs-Code auf einer echten Anmeldeseite einzugeben, dabei aber das Endgerät des Angreifers anstelle ihres eigenen Endgeräts zu autorisieren.
Konkret läuft der Angriff wie folgt ab: Die Angreifer fordern einen legitimen Geräte-Code bei Microsoft an und senden dem Opfer dann eine Phishing-Mail, die das Opfer dazu verleiten soll, den Code auf einer echten Anmeldeseite wie „microsoft.com/devicelogin“ einzugeben. Das Opfer schließt den Authentifizierungsprozess ab, worauf Microsoft ein OAuth-Zugriffs- und -Authentifizierungs-Token ausstellt, das direkt an den Angreifer weitergeleitet wird.
Device-Code-Phishing hat gegenüber herkömmlichen Phishing-Methoden mit gefälschten Anmeldeseiten mehrere Vorteile. Herkömmliche Phishing-Methoden erfordern eine überzeugend gefälschte Website, die von E-Mail-Filtern leicht erkannt werden kann. Beim Device-Code-Phishing werden offizielle Authentifizierungs-URLs genutzt, was es schwieriger macht, böswillige Aktivitäten als solche zu erkennen. Zudem werden bei Angriffen gängige Multi-Faktor-Authentifizierungen und Richtlinien für bedingten Zugriff umgangen. Da das Opfer das neue Endgerät selbst autorisiert, erhalten Angreifer ein gültiges Zugriffs-Token, das die Sicherheitsprüfungen besteht.
Sobald das Opfer den Geräte-Code eingibt, erhält der Angreifer ein Refresh-Token, das es ihm ermöglicht, tage- oder wochenlang den Zugriff auf das Benutzerkonto zu behalten, selbst wenn der Nutzer sein Passwort ändert. Ein Angreifer kann eine Gerätesitzung unbemerkt kapern, ohne dabei einen Alarm auszulösen. Erfolgreiches Device-Code-Phishing ermöglicht so Angreifen, langfristigen Zugriff auf Cloud-E-Mail- und -Identitätsumgebungen zu erlangen, ohne dafür Passwörter stehlen zu müssen und ohne herkömmliche Sicherheitswarnungen auszulösen.
„Device-Code-Phishing hat sich als Teil des PhaaS-Modells professionalisiert und ist so zu einer gefährlichen und skalierbaren Bedrohung geworden“, sagt Klaus Gheri, VP & GM Network Security bei Barracuda. „Sicherheitsmaßnahmen müssen schnell daran angepasst werden: Mehrschichtige Sicherheitskontrollen, darunter erweiterte E-Mail-Filter, Mechanismen zum Identitätsschutz und kontinuierliche Überwachung können dazu beitragen, die Angriffsfläche von Endgeräten zu reduzieren. Strengere Kontrollen bei der Geräteautorisierung sowie Nutzer dafür zu sensibilisieren, Verifizierungs-Codes nur in vertrauenswürdigen Kontexten einzugeben, können zusätzlich dazu beitragen, solche Angriffe zu verhindern.“
- Details
Populär
Haus über Haus: Wie New York mit Luftrechten baut
Knauf investiert 30 Millionen Euro in Recyclinganlage
Langstrecke unter Strom
Homo Strolzus
Studierende tauchten in Chinas Tech-Welt ein
Umfrage: Wie gut sind Unternehmen auch kommunikativ auf NIS2 vorbereitet?
Office & TalkView all
- Details
- Officetalk

Office Report 2026/27: 102 Millionen Euro Miete für Büros, die niemand braucht
- Gerhard Popp
- 21.Okt..2026
- Details
- Officetalk

Resiliente Gemeinden: Wenn das Geld fehlt, zählt das Modell
- Gerhard Popp
- 16.Okt..2026
- Details
- Officetalk

Input Conference 2026: Kreislaufwirtschaft am Bau hakt an den Daten
- Gerhard Popp
- 16.Okt..2026
- Details
- Officetalk
Österreichs größtes Berufsschulgebäude wird mit CO2-reduzierten Beton errichtet
- Gerhard Popp
- 08.Okt..2026
Leben & StilView all
- Details
- Köpfe

Martin Resel wechselt zu Swisscom
- Redaktion
- 20.Okt..2026
- Details
- Köpfe

Neuer Cybersecurity-Chef bei Atos
- Redaktion
- 19.Okt..2026
- Details
- Leben & Stil

Satire: Unfrei aufgegeben
- Rainer Sigl
- 18.Okt..2026
- Details
- Leben & Stil
Phil Gutes auch für die Kultur
- Rhea Krčmářová
- 06.Okt..2026
Produkte & ProjekteView all
- Details
- Projekte

Gemeinsam auf digitaler Schiene: ÖBB erneuert SAP-Systeme
- Redaktion
- 21.Okt..2026
- Details
- Produkte & Projekte
152-Millionen-Auftrag für Klinik Favoriten
- Redaktion
- 15.Okt..2026
- Details
- Produkte & Projekte
3SI erweitert den Radius
- Redaktion
- 29.Sep..2026
- Details
- Produkte & Projekte
Knauf investiert 30 Millionen Euro in Recyclinganlage
- Redaktion
- 21.Sep..2026