

- Details
- Trends
Neue Bedrohungen für Unternehmen
Im Gespräch mit Günter Koinegg, globaler Leiter des Cybersicherheits-Bereichs der Atos-Gruppe.
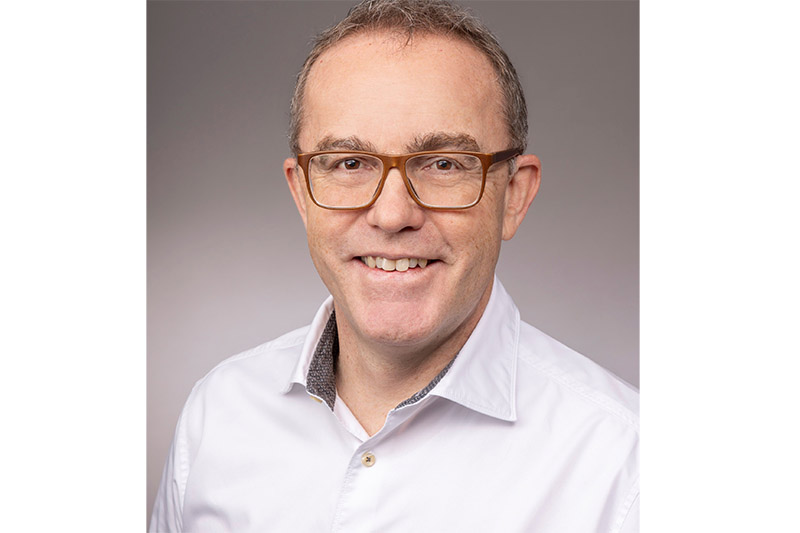
Report: Welche aktuellen Trends bestimmen den Cybersecurity-Markt und auch neue Services dazu? Viele Unternehmen haben doch ihre Sicherheitsmaßnahmen bereits umgesetzt.
Günter Koinegg: Der Großteil der Unternehmen hat seine Hausaufgaben gemacht, aber die Bedrohungslage entwickelt sich mindestens genauso schnell weiter. Geopolitische Spannungen führen zu einem starken Anstieg sehr professionell geführter Angriffe. Darüber hinaus verändern neue Technologien wie KI und generative KI sowohl die Angriffsformen als auch die Anforderungen an Schutz, was Schnelligkeit und Security-Maßnahmen betrifft. Zusätzlich ist die Cloud-Transformation immer noch voll im Gange. Die Mischung von Public-Cloud-Anwendungen, hybriden Umgebungen und Installationen vor Ort erfordert neue Sicherheitsansätze. Und wir sehen durch die Globalisierung und die Wertschöpfungsketten in der Wirtschaft auch Angriffe, die über die Lieferkette kommen. Die Supply Chain ist der Angriffsvektor, mit dem derzeit viele CISOs (Anm. „Chief Information Security Officers“) konfrontiert sind. Unternehmen können selbst bestmöglich abgesichert sein, sind aber verwundbar, wenn externe Zugänge über Lieferanten nicht sauber geregelt sind. Hinzu kommt, dass bei Übernahmen und Unternehmenszukäufen Systeme oft nur technisch integriert werden, ohne die Sicherheitsarchitekturen vollständig anzupassen.
Report: Wie können große Unternehmen ihre Lieferanten an das eigene Sicherheitsniveau heranführen? Gerade bei Kleineren ist Sicherheit immer auch eine Ressourcenfrage.
Koinegg: Der Schlüssel ist ein risikobasierter Ansatz. Zunächst muss klar sein, welche Abhängigkeiten bestehen und welche Daten von Lieferanten verarbeitet werden. Wenn ein Lieferant personenbezogene Daten etwa für die Personalverrechnung verarbeitet, hat das ein komplett anderes Risikoprofil als der Datenaustausch des Formats und der Lieferzeiten von Schrauben. Auf dieser Basis werden Regeln definiert, wie mit diesen Daten umzugehen ist. Diese Regeln müssen vertraglich festgelegt werden. In besonders kritischen Fällen muss ein Unternehmen auch selbst prüfen und auditieren können. Es geht nicht darum, dass jeder Lieferant gleich viel in Technologien investiert, sondern dass das Risiko angemessen gesteuert wird. Zertifizierungen und ein externes Regulativ wie NIS2 oder DORA schaffen vergleichbare Rahmenbedingungen und erleichtern das Risikomanagement entlang der Lieferkette.
Report: Wie verändert KI die Angriffsvektoren?
Koinegg: Der Mensch bleibt das schwächste Glied in der Sicherheitskette. So werden auch Phishing-Angriffe durch KI qualitativ besser und sehr zielgerichtet generiert. Die Inhalte können sprachlich und mit den richtigen Referenzen und Ansprechpartnern exakt dem angegriffenen Unternehmen angepasst werden – in einem Bruchteil der Zeit, die es dafür früher gebraucht hätte. Angriffe zielen heute oft gleichzeitig auf mehrere Ebenen ab. Hatten wir es früher mit Denial-of-Service-Attacken und Verschlüsselung zu tun, sind heute oft gleichzeitig auch ein Diebstahl von Daten und ein Infiltrieren mit manipuliertem Datenmaterial zu beobachten. Auch das hätte für Softwareentwickler des Angreifers früher Monate an Zeit und Energie für die Vorbereitung bedeutet. Heute macht das die KI in sehr kurzer Zeit. Auch betrügerische Sprachanrufe mit gefälschten Stimmen von bekannten Persönlichkeiten und CEOs sind zur Bedrohungslage hinzugekommen.
Report: Sind hier klassische Awareness-Programme für Mitarbeitende überhaupt noch ausreichend?
Koinegg: Viele Unternehmen haben gute Schulungsprogramme, aber Fake-Sprach- und Videoanrufe sind Beispiele, wie sich die Bedrohungslage innerhalb von eineinhalb Jahren massiv verändert hat. Das heißt: Die Schulungen müssen ständig angepasst werden, die Awareness-Maßnahmen müssen laufend getestet werden.
Report: Wie real ist die Gefahr staatlich motivierter Cyberangriffe auf kritische Infrastrukturen?
Koinegg: Kritische Infrastrukturen sind in Europa seit Jahren ein zentrales Thema. Staaten und Betreiber investieren hier seit Jahren laufend in Schutzmaßnahmen. Wir arbeiten etwa mit dem Verbund an Fragen zum Thema Post-Quantum-Security, also dem Schutz von Daten vor Angriffen durch künftige leistungsstarke Quantencomputer. Die Herausforderung liegt in der Komplexität, da es nicht nur um klassische IT geht, sondern auch um operative Systeme und physische Komponenten. Die Awareness ist da, und es wird mit Hochdruck daran gearbeitet.
Report: Wie schätzen Sie den Zeithorizont für Post-Quantum-Security ein?
Koinegg: Voll leistungsfähige Quantencomputer sind noch nicht im breiten Einsatz, aber in Laborszenarien wird bereits intensiv gearbeitet. Wir sprechen von drei bis fünf Jahren. Für die Sicherheitsseite ist das ein sehr kurzer Zeitraum. Deshalb müssen auch wir jetzt beginnen, daran zu arbeiten.
Über das Unternehmen
Für die Cybersecurity-Services des IT-Konzerns Atos sind rund 6000 Mitarbeitende beschäftigt, bei einem jährlichen Umsatz von mehr als 1 Milliarde Euro. Atos betreibt weltweit 16 Security-Operations-Center. Lokale Security-Operations-Kompetenzen und Ansprechpartner in Österreich sind ebenfalls in dieses globale Netzwerk eingebettet.
- Details
Firmen | News
Populär
Haus über Haus: Wie New York mit Luftrechten baut
Langstrecke unter Strom
Knauf investiert 30 Millionen Euro in Recyclinganlage
Homo Strolzus
Studierende tauchten in Chinas Tech-Welt ein
Umfrage: Wie gut sind Unternehmen auch kommunikativ auf NIS2 vorbereitet?
Office & TalkView all
- Details
- Officetalk

Office Report 2026/27: 102 Millionen Euro Miete für Büros, die niemand braucht
- Gerhard Popp
- 21.Okt..2026
- Details
- Officetalk

Resiliente Gemeinden: Wenn das Geld fehlt, zählt das Modell
- Gerhard Popp
- 16.Okt..2026
- Details
- Officetalk

Input Conference 2026: Kreislaufwirtschaft am Bau hakt an den Daten
- Gerhard Popp
- 16.Okt..2026
- Details
- Officetalk
Österreichs größtes Berufsschulgebäude wird mit CO2-reduzierten Beton errichtet
- Gerhard Popp
- 08.Okt..2026
Leben & StilView all
- Details
- Köpfe

Martin Resel wechselt zu Swisscom
- Redaktion
- 20.Okt..2026
- Details
- Köpfe

Neuer Cybersecurity-Chef bei Atos
- Redaktion
- 19.Okt..2026
- Details
- Leben & Stil

Satire: Unfrei aufgegeben
- Rainer Sigl
- 18.Okt..2026
- Details
- Leben & Stil
Phil Gutes auch für die Kultur
- Rhea Krčmářová
- 06.Okt..2026
Produkte & ProjekteView all
- Details
- Projekte

Gemeinsam auf digitaler Schiene: ÖBB erneuert SAP-Systeme
- Redaktion
- 21.Okt..2026
- Details
- Produkte & Projekte
152-Millionen-Auftrag für Klinik Favoriten
- Redaktion
- 15.Okt..2026
- Details
- Produkte & Projekte
3SI erweitert den Radius
- Redaktion
- 29.Sep..2026
- Details
- Produkte & Projekte
Knauf investiert 30 Millionen Euro in Recyclinganlage
- Redaktion
- 21.Sep..2026